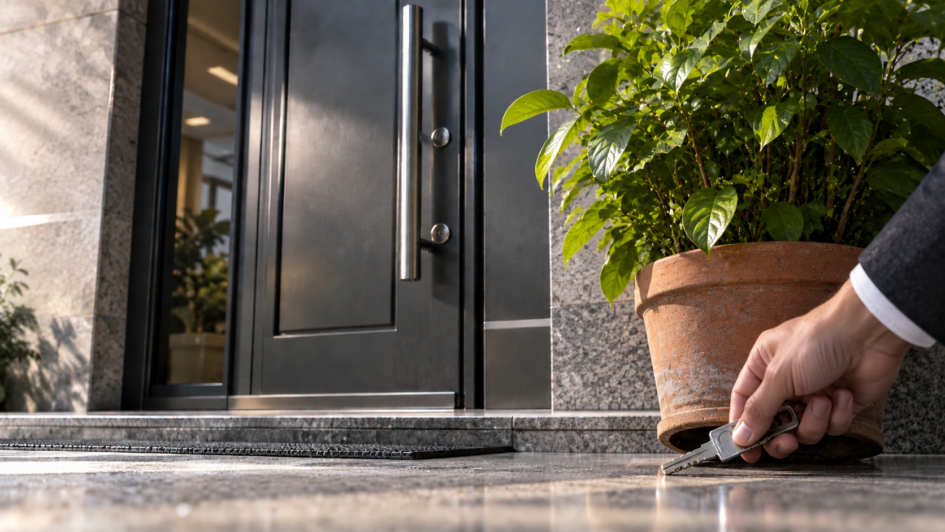
… ma la chiave è sotto il vaso
Succede. Dà fastidio, irrita, provoca indignazione, entra (a volte) in prima pagina, ma succede.
I soliti criminali informatici avrebbero, nuovamente, “bucato” un archivio e chiederebbero un riscatto di tre milioni di dollari per non diffondere le informazioni private dei clienti di una famosa banca internazionale.
Quello che mi ha fatto alzare il sopracciglio è stato il metodo.
Non la solita email, nemmeno squadre di programmatori con la felpa e il cappuccio in uno scantinato buio, ma secondo le notizie diffuse mentre le indagini sono in corso, facendo una richiesta ufficiale a nome della Prefettura di Reggio Calabria, utilizzando un indirizzo PEC riconducibile alla prefettura stessa.
Ho detto “hanno bucato un archivio”? Errore mio, questi criminali non hanno bucato proprio niente. Invece di cercare di scassinare una porta blindata come deve essere quella di una banca, hanno usato una strada ufficiale, prevista.
Ai miei tempi mi avrebbe fatto pensare subito a una backdoor, la porta dietro, che si inseriva nel codice di un programma per poter accedere senza passare per le varie fasi di autenticazione e sistemare quegli accidenti che impedivano al programma di funzionare come si deve.
La nostra porta sul retro era quasi un segreto, la password si sussurrava all’orecchio del collega che ne aveva bisogno.
Oggi, invece, è un ingresso ufficiale, previsto, necessario, quasi obbligatorio. Ci sono persone, o meglio enti, che in una banca devono poter entrare e fare le verifiche necessarie sui clienti.
Se un agente di polizia ci chiede di entrare in casa cosa controlliamo? Se indossa la divisa, se ha un tesserino o entrambe le cose e, magari, facciamo una telefonata al 112 per chiedere se è vero?
Il mio esempio è quasi un paradosso ma quando si parla di informatica smette di esserlo.
Ieri con una mail il Fascicolo Sanitario mi ha informato che era disponibile una prescrizione di farmaci.
Accedo al sito senza usare il link nella mail.
Le credenziali normali non bastano, devo usare lo SPID o la CIE. Giusto.
Seleziono il mio fornitore. Nuova finestra, inquadrare il QR code ed autenticarsi con lo smartphone. E per farlo, lo smartphone mi chiede il riconoscimento facciale. Giusto, giustissimo.
Dopo un ultimo “Acconsento” sono dentro e posso vedere la mia bella ricetta.
Una ricetta medica, diamine, non i codici di lancio dei missili nucleari!
Se per dimostrare che io sono io servono tutti questi passaggi, che cosa deve bastare per dimostrare che una Prefettura è davvero una Prefettura?
Questa è una domanda alla quale, a dispetto della mia discreta esperienza in materia, non credo di saper dare una risposta breve e completa. Ci vorrebbe un webinar di un paio di giorni e centinaia di slide. Se bastano.
Forse il problema reale non è costruire sistemi in grado di resistere a qualsiasi tipo di violazione ma capire come evitare che gli indesiderati entrino dalla porta che, doverosamente, lasciamo aperta per gli amici.
Certo, le credenziali corrette consentono di risalire a un’identità.
Riconosciamo la chiave, è lei sicuramente.
Ma di chi è la mano che la tiene?
Regola n. 62
«Se alla decima slide non hai ancora capito dove vuole arrivare il relatore, probabilmente nemmeno lui.
Corollario: Se alla trentasettesima slide il futuro è ancora nelle nostre mani, significa che nessuno ha trovato il pulsante "Fine presentazione".»

Lascia un commento